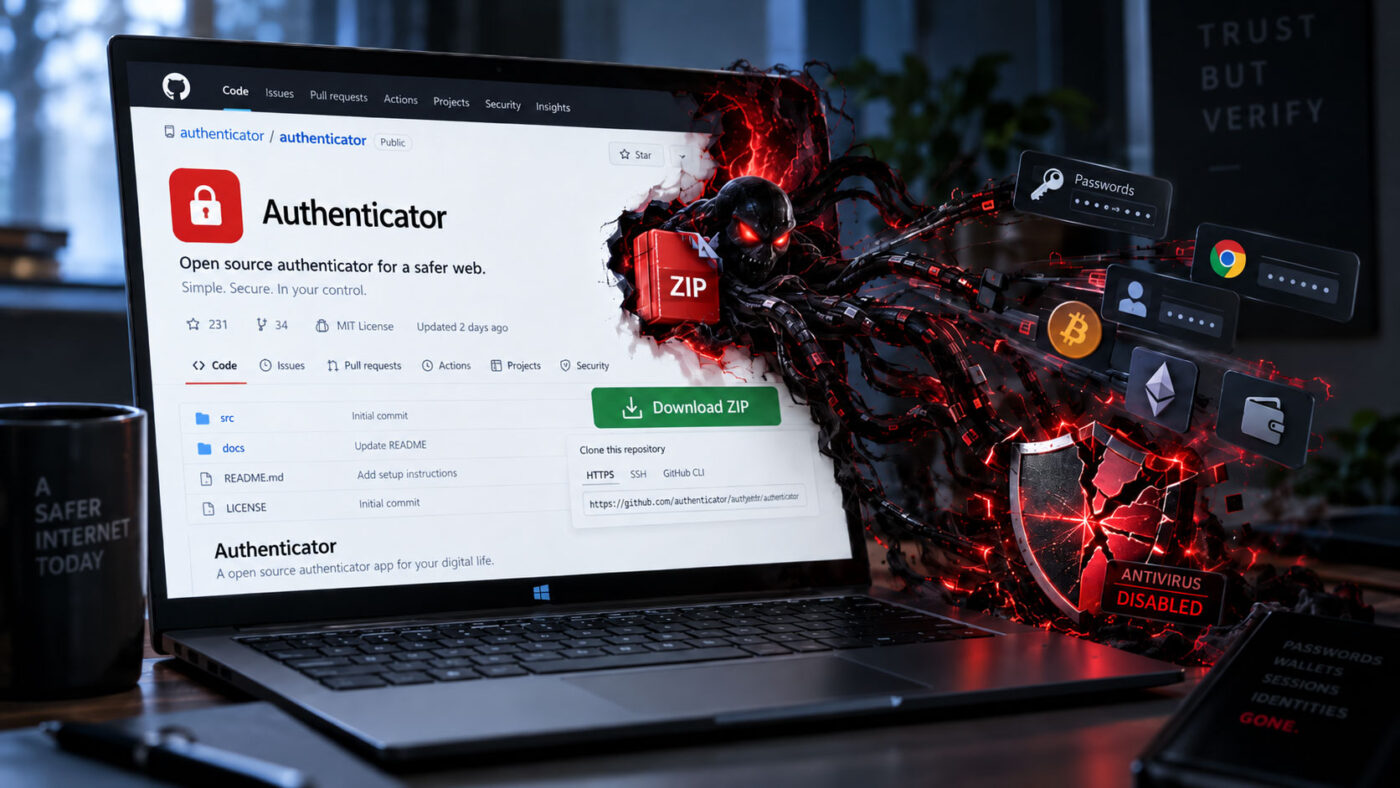

Se ha detectado una campaña maliciosa que emplea repositorios falsificados con apariencia oficial para distribuir un instalador fraudulento del programa LastPass Authenticator en Windows. Este software malicioso primero desactiva el antivirus del sistema desde un nivel profundo, operando en el núcleo, para posteriormente ejecutar un ladrón de información conocido como Rapuncel, capaz de sustraer contraseñas, credenciales y datos sensibles almacenados en el equipo.
La investigación, realizada conjuntamente por el equipo TIME de LastPass y Delphos Labs, reveló que los atacantes usaban páginas de GitHub con marcas de LastPass y sellos falsos de «VirusTotal Approved» para engañar a los usuarios y hacerles descargar un archivo ZIP infectado. El archivo ZIP cargaba dinámicamente una biblioteca DLL maliciosa mediante un archivo renombrado del debugger de Microsoft, lo que permitía la instalación de un driver de núcleo llamado Alinubx.sys, diseñado para parecer un componente legítimo de NVIDIA, etiquetado como NvFsFilter y firmado a través del proceso oficial de Microsoft para controladores de hardware.
A pesar de contar con esta firma legítima, el driver contenía una lista negra con los nombres de 145 procesos de antivirus y sistemas de detección de amenazas (EDR), para desactivarlos automáticamente y dejar el sistema desprotegido. Con esto, el malware Rapuncel tenía acceso libre para extraer datos de 25 navegadores web diferentes, aproximadamente 30 monederos de criptomonedas, además de sesiones abiertas en servicios como Discord, Steam y Telegram, el Administrador de Credenciales de Windows, y otros archivos sensibles que incluían contraseñas, claves semilla o información relacionada con wallets digitales. 
La variante observada del kit malicioso se hacía pasar por al menos 40 marcas diferentes, usando la imagen de LastPass como uno de varios ganchos para atraer víctimas. Esta suplantación se identificó por primera vez el 13 de agosto de 2026.
Desde LastPass aclaran que esta campaña es un caso de suplantación de marca y que ninguno de sus sistemas, servicios o cofres de clientes ha sido vulnerado o comprometido en relación con este malware.
Es importante destacar que el auténtico LastPass Authenticator es una aplicación para móviles orientada a la autenticación multifactor (MFA) y no un paquete pesado descargable para Windows. La aplicación oficial solo está disponible en las tiendas Apple App Store y Google Play o a través del sitio web oficial de LastPass; en ningún caso se distribuye un instalador oficial en GitHub.
Si alguien ha ejecutado ya el archivo malicioso, debe considerar que el equipo ha sido comprometido a nivel de kernel, lo que dificulta la recuperación. Se recomienda cambiar todas las contraseñas y revocar las sesiones desde un dispositivo limpio y diferente, además de transferir cualquier activo de criptomonedas fuera de los datos potencialmente expuestos. El antivirus instalado en el equipo infectado puede seguir siendo eliminado incluso después de reiniciar, porque el driver malicioso se reinstala automáticamente. La limpieza debería realizarse preferentemente en modo seguro o con herramientas offline especializadas; si no es posible, se aconseja reinstalar el sistema operativo por completo. No se deben cambiar credenciales importantes mientras se utilice la máquina comprometida para evitar que las nuevas contraseñas sean capturadas de inmediato.
Se espera que sigan apareciendo anuncios y resultados SEO engañosos que promocionen este tipo de herramientas falsas con términos como «authenticator download». Por precaución, los usuarios deben evitar descargar paquetes ZIP sospechosos para Windows que pretendan ser la aplicación LastPass Authenticator y confiar únicamente en canales oficiales para obtener este software.