
Securonix, líder en soluciones de ciberseguridad, ha publicado un estudio titulado «La evolución de la automatización en ciberseguridad» que evidencia una demanda creciente por la inteligencia artificial (IA) gobernada en operaciones de seguridad (SecOps). Según la encuesta, que incluye respuestas de 1000 profesionales del sector, las organizaciones británicas y globales sitúan la supervisión humana como un requisito fundamental para el uso efectivo de la IA en sus SOC.
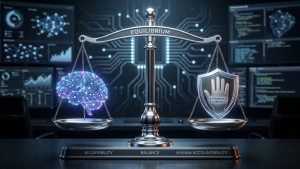
Leon Ward, Director de Transformación en Securonix, explica que el 59% de las empresas prefiere un modelo «human-in-the-loop», donde la IA ofrece recomendaciones pero requiere aprobación humana antes de actuar, mientras que solo un 13% confía en agentes autónomos que funcionan sin intervención. «En los flujos de trabajo en vivo del SOC, un analista debe comprender las razones detrás de cada recomendación y tener la capacidad de detener una acción antes de que impacte negativamente en el negocio», señala Ward.
Estos resultados contrastan con estudios recientes de otras firmas como Datadog y IFS, que reflejan menor visibilidad y supervisión en el despliegue de IA. Por ejemplo, solo el 27% de las organizaciones afirma tener control total sobre sistemas de IA en producción y apenas un 4% exige supervisión humana permanente sobre las decisiones de la IA. 
La gobernanza humana, pilar del SOC moderno
El informe da continuidad a la filosofía de Securonix de integrar la IA con una gestión estricta y controlada, priorizando la colaboración entre máquinas y personas. Carl Pharaoh, director de ventas senior en la firma, recalca que la IA complementa el trabajo humano pero no debe sustituirlo completamente: «El futuro está en un SOC semiautónomo donde humanos y IA trabajen juntos, aprovechando el potencial de ambos.»
El informe destaca que, aunque la IA acelera operaciones críticas como la detección de amenazas, clasificación de alertas y respuestas automatizadas, los líderes en seguridad confían en que esas funciones requieren la intervención humana para validar decisiones y mantener la responsabilidad.
El impacto de la IA en el SOC: ventajas y desafíos
Los SOC se enfrentan a un volumen ingente de datos y alertas que pueden saturar a los analistas. La IA ofrece procesamiento ágil y capacidad analítica a gran escala, ayudando a identificar amenazas reales frente a falsos positivos. Además, contribuye a solucionar el problema de la fragmentación tecnológica al centralizar datos y simplificar la gestión de múltiples herramientas.
Sin embargo, no todo son ventajas. Gestionar el balance óptimo entre automatización y revisión humana no es trivial. A menudo, las expectativas sobre reducción de costes con IA no se cumplen sin una evaluación estructurada y controles claros. Gartner insiste en que solo el 15% de los SOC que implementen agentes de IA sin una evaluación formal obtendrá resultados reales, pese a que el 70% planea probar estas tecnologías para 2028.
Presupuestos en alza y transformación del talento
La encuesta muestra un fuerte incremento en la inversión en IA dentro de la ciberseguridad: el 99,6% de los encuestados dispone de presupuestos crecientes, de los cuales el 43% corresponde a fondos nuevos y el 44% a reubicaciones dentro de la organización. Llama la atención que el 47% reorienta partidas dedicadas a plantilla no utilizada para financiar IA, lo que evidencia que la adopción de estas tecnologías influye también en la gestión del capital humano.
Las organizaciones están no solo incorporando herramientas, sino también adaptando su fuerza laboral: un 35% está formando a los analistas para tareas de mayor valor, un 33% identifica nuevas competencias y un 31% contrata especialistas para reforzar el equipo.
Gobernanza, ética y riesgos regulatorios
La gobernanza es el gran desafío vigente. Más de una cuarta parte (26%) expresa inquietudes éticas vinculadas a sesgos, privacidad y rendición de cuentas. En comparación, solo un 17% manifiesta preocupación sobre aspectos regulatorios específicos, pese a la creciente legislación, como la AI Act en la Unión Europea.
Un dato revelador es que el 24% teme la opacidad de funciones de IA integradas en herramientas de terceros, una preocupación vinculada a la privacidad de datos, su seguridad y soberanía frente a legislaciones geopolíticas, destacadas por un 22% de los encuestados.
Respecto a la madurez en gobernanza de IA, el 15% reconoce que sus normas son improvisadas o inexistentes, otro 16% están en fases iniciales e inconsistentes, mientras que el grupo restante muestra desarrollos con políticas definidas (20%), gestión activa (22%) y un 27% se sitúa en una etapa óptima con mejoras continuas, métricas y auditorías.
Reflexiones sobre el futuro de la IA en el SOC
Este extenso informe pone sobre la mesa la creciente integración de la IA bajo modelos de gobernanza robusta en materia de seguridad informativa. Sin embargo, persisten interrogantes sobre su despliegue generalizado, el nivel de autonomía permitido y la capacidad de medir de manera efectiva su retorno de inversión —que debe considerarse más allá del ahorro económico, integrando confianza, cumplimiento y controles.
Mientras los sistemas autónomos evolucionan, el consenso apunta a que la supervisión humana seguirá siendo esencial para mitigar riesgos asociados a la vulnerabilidad de la IA a ataques o manipulaciones. Securonix afirma que sus clientes comprenden esta realidad y apuestan por una IA que potencie al SOC, pero bajo estrictos parámetros de control y responsabilidad.