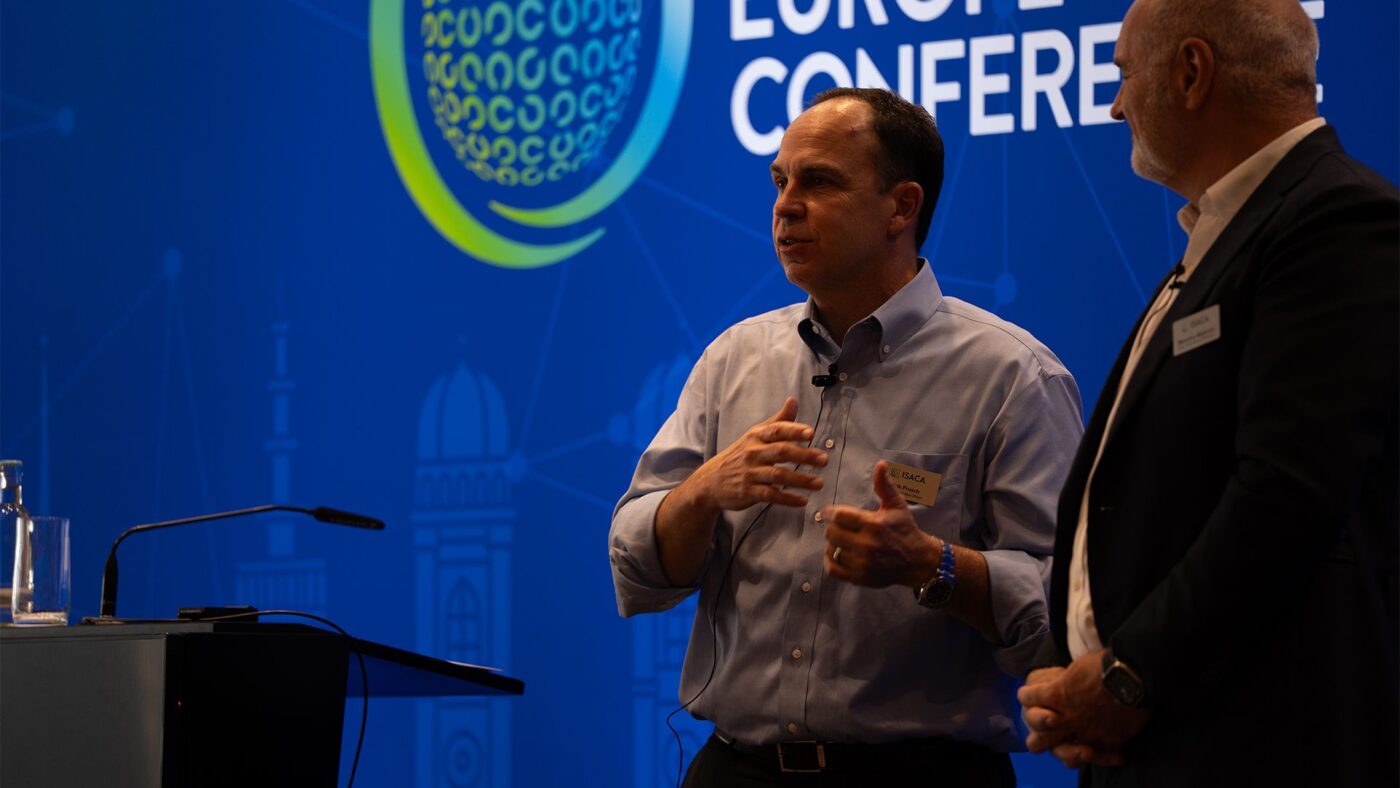

ISACA, una destacada organización dedicada a la formación y certificación en seguridad informática, gobernanza y gestión de riesgos, se enfrenta a un ritmo de cambio tecnológico nunca antes visto, potenciado sobre todo por la irrupción de la inteligencia artificial (IA). En su reciente conferencia europea celebrada en Múnich, expertos y miembros analizaron cómo esta transformación está presionando a los profesionales para mantenerse actualizados constantemente y cómo la organización está modificando su estructura y programas para responder a estas necesidades.
Reconocida por sus certificaciones profesionales como CISA y CISM, ISACA ofrece a sus socios oportunidades para acumular créditos CPE mediante sesiones formativas en sus eventos, fundamentales para conservar la validez de estas acreditaciones. En la conferencia de este año, un amplio abanico de temas fue cubierto: desde la privacidad de datos transfronteriza, tecnología operativa, retorno de inversión en seguridad, hasta la resiliencia de la cadena de suministro, la prevención de ransomware y la soberanía digital. Sin embargo, el denominador común fue la influencia omnipresente de la IA en todos los campos.
Los profesionales expresaron su inquietud sobre el impacto de la inteligencia artificial en sus tareas cotidianas, motivando a ISACA a acelerar la actualización de sus certificaciones y a presentar reformas estatutarias para mejor gobernanza. Entre estas, destacan la reducción del quórum para votaciones, el traslado de la sede legal a Washington, DC, y la instauración de mandatos escalonados de tres años para la junta directiva, acciones que según el presidente del consejo, Massimo Migliuolo, otorgan a la entidad mayor agilidad para responder a sus miembros en todo el mundo. 
Necesidad urgente de actualización profesional
El impacto de la IA está en constante aceleración, alterando no solo la manera en que se desempeñan los profesionales, sino también la definición misma de sus roles. Erik Prusch, CEO de ISACA, señala que antaño bastaba obtener una certificación y mantenerla por varios años con poca necesidad de actualización, pero hoy el desafío es mantenerse continuamente formado y listo para incorporar nuevas tecnologías.
La IA estuvo presente en casi la mitad de la agenda del congreso, incluyendo ponencias clave en los primeros días. Lejos del temor inicial de que la IA suplantara empleos, los profesionales ahora se centran más en cómo esta tecnología modifica y amplía sus responsabilidades, especialmente en áreas relacionadas con seguridad, riesgo y gobernanza. Tara Wisniewski, vicepresidenta senior de defensa de ISACA, comenta que el miedo a la sustitución de empleos ha disminuido, pero sí se reconoce un cambio significativo en las funciones.
IA desde una perspectiva de seguridad
La asesora en ciberseguridad y ex CISO Monica Verma advirtió contra las narrativas alarmistas que minimizan los riesgos reales y actuales de la IA en seguridad informática, destacando la necesidad urgente de enfocar la atención en las amenazas inmediatas que enfrentan las organizaciones.
Para dar respuesta a esta nueva realidad, ISACA ha desarrollado tres certificaciones específicas de IA, con una cuarta en camino, además de integrar aspectos de IA en sus programas CISA y CISM. Prusch explica que muchos profesionales han añadido tareas relacionadas con la IA sin que exista aún una formación formal para estos nuevos roles, ejemplificando con el caso de un responsable de auditoría IT que ahora también audita sistemas de IA.
Aunque no hay temor generalizado sobre la desaparición de puestos, sí preocupa el impacto de la IA en la reducción de empleos para perfiles junior y de entrada, lo que podría agravar la brecha de talento que enfrenta la industria, un problema ya señalado por la Agencia de la Unión Europea para la Ciberseguridad (ENISA), que cifra en más de 300.000 los puestos vacantes en ciberseguridad en la UE. Wisniewski advierte que esta situación dificulta a los jóvenes obtener experiencia práctica, evidenciando una creciente desconexión entre las demandas del mercado y la disponibilidad de talento formado.
Estrategias para contrarrestar la brecha de talento
Para abordar estos retos, ISACA monitorea constantemente la aparición de nuevos roles para anticipar y preparar a sus miembros. Además, impulsa una labor de defensa constante ante los legisladores para resaltar la importancia de un desarrollo adecuado de la fuerza de trabajo en el sector tecnológico.
En el Reino Unido, la organización ha propuesto enmiendas a la nueva ley de Ciberseguridad y Resiliencia para aclarar los requisitos de competencias, y a nivel europeo se esfuerza para que las regulaciones como el AI Act, NIS2, DORA y CRA consideren las necesidades del talento humano, esencial para su correcta aplicación.
Wisniewski señala que la mayoría de los responsables políticos carecen de conocimientos técnicos profundos, lo que ralentiza el diseño efectivo de normas adaptadas a la velocidad del cambio tecnológico. El AI Act europeo, aunque pionero, ya está siendo revisado para ajustarse a la evolución inesperadamente rápida de la tecnología, mientras que otros países aún están muy rezagados en regulación de IA.
El desafío del cumplimiento normativo y el papel emergente de ISACA
Mientras las administraciones debaten sobre reglas y controles de la IA, muchas organizaciones luchan por cumplir con las normas vigentes. Migliuolo destaca que, aunque Europa marca un buen estándar con sus normativas, la dificultad radica en la implementación efectiva, que aún está lejos de estar resuelta.
La conferencia reflejó esta realidad: a pesar de que los plazos de cumplimiento para NIS2 y DORA llevan más de un año vencidos, muchas entidades aún buscan cómo demostrar su conformidad, una situación más compleja para pymes con recursos limitados que para grandes multinacionales.
Los costes de cumplimiento pueden amenazar presupuestos para formación y desarrollo profesional, lo que Wisniewski identifica como un punto crítico que requiere atención para no afectar la capacitación continua.
Ante un entorno legislativo que no siempre avanza a la velocidad del sector, se prevé que organismos profesionales como ISACA puedan asumir un rol más activo en la creación de estándares y en la defensa del sector, llegando incluso a influir en debates sobre la posible regulación profesional del área de ciberseguridad.
Esta misión no es nueva para ISACA, que desde sus inicios ha facilitado la comprensión de tecnologías emergentes y normativas cambiantes. Sin embargo, el tiempo ahora apremia: cuando una innovación se asimila, otra surge casi de inmediato, como la computación cuántica, que ya se perfila para ser un tema clave en la próxima conferencia.
El voto para modificar los estatutos de la asociación representa este esfuerzo por ganar agilidad institucional, vital para mantener su influencia y apoyo a la comunidad profesional en un entorno tan dinámico. Para Prusch, la velocidad de adopción tecnológica actual no tiene precedentes y la industria debe acelerar su adaptación si no quiere quedarse atrás.
“No hablamos de hace dos décadas, cuando contábamos con años para desarrollar infraestructura; hoy ya estamos rezagados y debemos actuar mucho más rápido” afirmó.