
Los ataques cibernéticos apoyados en inteligencia artificial (IA) han aumentado significativamente, con un incremento del 34% en la explotación de vulnerabilidades el pasado año, según el informe de investigación sobre filtraciones de datos de Verizon. Esta tendencia apunta a que el riesgo en ciberseguridad se agravará antes de mejorar, ya que Gartner pronostica un crecimiento exponencial en el descubrimiento de vulnerabilidades en los próximos años.
Aunque el uso malintencionado de la IA, conocido como ‘IA oscura’, supone un gran desafío para los responsables de la seguridad informática (CIOs y CISOs), expertos como Leigh McMullen, vicepresidente y analista distinguido de Gartner, defienden que también puede ofrecer ventajas estratégicas si se gestiona de manera adecuada.
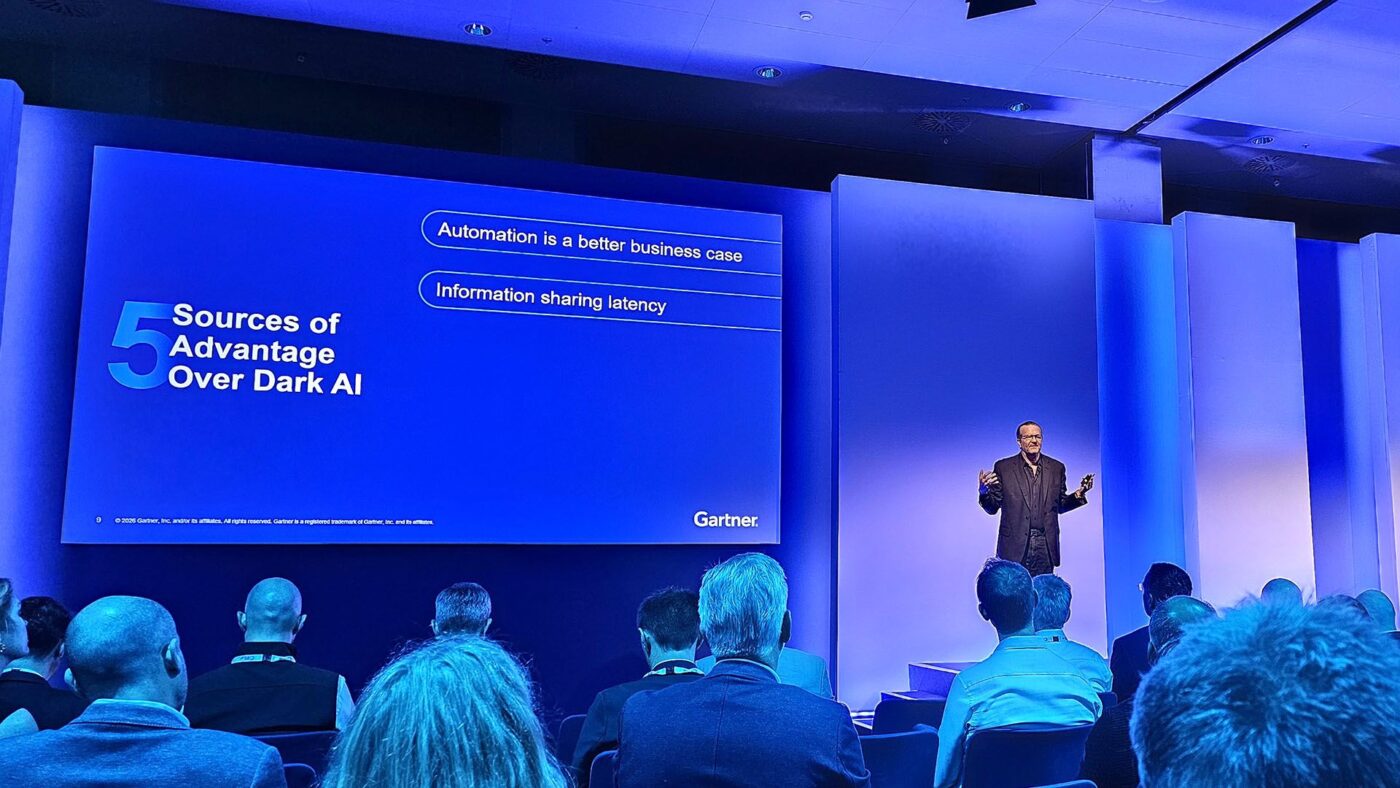
Durante el Gartner IT Symposium/Xpo 2026 celebrado en Barcelona, McMullen animó a los CIOs a prepararse para responder con claridad a los consejos de administración, en un panorama donde la inteligencia artificial va a transformar profundamente la ciberseguridad. 
El «apocalipsis» de la IA y el papel de Anthropic
El lanzamiento en abril de Mythos Preview por parte de Anthropic revolucionó el sector al detectar vulnerabilidades de tipo «zero day» que otros sistemas no podían identificar. Este avance generó una gran expectación entre los líderes tecnológicos, quienes se preguntaban si estábamos ante el supuesto «apocalipsis» de la ciberseguridad impulsado por IA.
McMullen relativiza estas alarmas: “La IA es simplemente una herramienta más. La diferencia entre la ciberseguridad tradicional y la IA oscura radica en cómo se utiliza y qué resultados produce.” Según él, el verdadero reto es transformar esta herramienta en beneficio de la defensa tecnológica.
1. Automatización como ventaja competitiva
Históricamente, la innovación ha sido la respuesta contra los ciberdelincuentes, pero McMullen sostiene que la clave ahora es la automatización. “No se puede superar a un colectivo innovando; hay que cambiar el enfoque hacia procesos automáticos eficaces.”
Aunque la IA potencia la rapidez de los atacantes, también los hace más dependientes de cadenas de ataque asistidas por máquinas, lo cual a largo plazo será una debilidad. En comparación, para los profesionales de ciberseguridad, la automatización es una competencia consolidada.
Además, invertir en automatización no es como otras tecnologías: su valor crece con el tiempo, ya que el mismo dólar invertido ayer puede cubrir más servicios y proteger más activos mañana, facilitando así una ampliación sin precedentes en la capacidad defensiva.
2. Reducción de la latencia en intercambio de información
Los responsables de seguridad suelen recibir información sobre vulnerabilidades antes que los atacantes, porque estos últimos no comparten sus métodos ni herramientas gratuitamente. “Somos quienes publicamos las listas de vulnerabilidades y parches, y en su mayoría detectamos los fallos antes que los malos actores.”
La colaboración y el intercambio transparente entre profesionales de diferentes sectores, dejando atrás la competencia tradicional, fortalece la defensa común. Cuanto más se comparten las explotaciones, más se debilitan las capacidades ofensivas de los ciberdelincuentes.
3. Latencia en la instrumentación ofensiva con IA
“Contamos con una IA más avanzada que la de los atacantes”, afirma McMullen. Aunque estos puedan replicar modelos con rapidez, las defensas siempre estarán un paso por delante, ya sea en días, horas o minutos.
El principal obstáculo para los CIOs será la gestión efectiva de parches y vulnerabilidades, pero la IA ya está facilitando herramientas para ingeniería inversa asistida y creación de gemelos digitales del entorno tecnológico. Esto permite evaluar exhaustivamente las infraestructuras y preparar mejor las defensas contra amenazas emergentes.
Como ejemplo, se mencionó el desarrollo en firmware para sintetizadores mediante ingeniería inversa, una técnica que puede aplicarse también a dispositivos operativos (OT) y entornos híbridos en la nube.
4. Conocimiento profundo del terreno de juego
A pesar de los avances, herramientas como Mythos requieren acceder al código fuente para detectar vulnerabilidades, por lo que el código abierto sigue siendo la principal superficie de ataque. Esto supone una ventaja para los CIOs y CISOs, que conocen su infraestructura cerrada y pueden usar esa información para anticipar riesgos.
La recomendación es aplicar IA oscura de forma interna, con pruebas de penetración y ejercicios de red teaming asistidos por IA, para descubrir vulnerabilidades ocultas que preocupan a los consejos de dirección.
5. El coste favorece a los defensores en un mundo dominado por IA
Aunque Mythos puede imaginar cadenas de ataque complejas, estas deben estar adaptadas a cada objetivo y entorno, lo que dificulta su escalabilidad y uso masivo.
Un ejemplo citado fue la imposibilidad de que Mythos reproduzca una cadena de ataque de cuatro etapas en un caso concreto, demostrando que no toda amenaza detectada es necesariamente práctica o relevante.
En general, los gastos y recursos dedicados a ataques a gran escala por parte de los ciberdelincuentes resultan mayores y exponen más a la detección y la interrupción. En este escenario, McMullen calificó la situación como “el apocalipsis de la ciberseguridad para los atacantes”, mientras que las defensas salen reforzadas.
Resiliencia, la mejor táctica defensiva
Para afrontar este futuro incierto, los CIOs deben aceptar que los ataques son inevitables, pero también que no todos tienen un impacto financiero grave a largo plazo. Según Gartner, el efecto en beneficios por acción tras un ciberataque es mínimo seis meses después.
Sin embargo, esto no justifica la relajación en defensa. McMullen recomienda adoptar una postura ofensiva basada en la resiliencia, es decir, en minimizar el daño y recuperar rápidamente la operatividad.
Impulsar simulacros de recuperación, gestionar entornos de despliegue y pruebas con copias de seguridad inmutables, y conocer al detalle claves de cifrado y accesos, son prácticas que fortalecen la capacidad de reacción.
Además, estas tareas pueden facilitarse con IA, haciendo más sencillo alcanzar mejoras continuas en la resiliencia. A diferencia de la protección absoluta, imposible debido a vulnerabilidades desconocidas, la resiliencia es tangible y demostrable ante los consejos de administración.
McMullen concluye que estar preparados para reconstruir la producción o migrar código con ayuda de IA permite afrontar con tranquilidad amenazas como el ransomware, negándose a ceder ante la extorsión.