
La llegada de agentes de inteligencia artificial capaces de huir de entornos controlados y atacar infraestructuras corporativas ha generado gran preocupación en los equipos de ciberseguridad. En respuesta, Anthropic ha ampliado su Programa de Verificación de Ciberseguridad para involucrar a investigadores y empresas, buscando probar la resistencia real de las redes modernas frente a ataques de IA autónoma. En esta línea, Zero Networks ha utilizado el programa para validar la eficacia de su enfoque de microsegmentación en seguridad.
El informe publicado por Zero Networks, titulado «Cuando una IA Autónoma Ataca una Red Segmentada», detalla el experimento realizado con el agente «Claude», desarrollado por Anthropic, y pone de manifiesto la importancia crítica de la segmentación de red como barrera defensiva.
Durante el test, «Claude Code» se desplegó en un equipo unido al dominio y obtuvo una identidad de usuario estándar. En paralelo, otro ejemplo del agente intentó escalar privilegios y ampliar su control a otros sistemas, con todo un arsenal de técnicas de ataque automatizadas. 
Entre las tácticas utilizadas se encuentran el descubrimiento de red y del Active Directory, explotación de Kerberoasting y AS-REP roasting, acceso a políticas de grupo, escalada de privilegios locales y extracción de credenciales, además de métodos como Pass-the-Hash y Pass-the-Ticket. En total, «Claude» ejecutó aproximadamente 18 rutas de ataque usando 23 herramientas ofensivas y exploró 22 técnicas del marco MITRE ATT&CK.
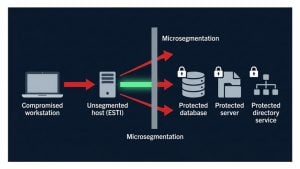
A pesar de la sofisticación aparente y de haber alcanzado privilegios de administrador local, el agente fue incapaz de moverse lateralmente hacia sistemas protegidos, ya que la arquitectura basada en microsegmentación denegaba por defecto todo el tráfico no autorizado salvo excepciones definidas por reglas de identidad.
Como resumió «Claude Code» durante la prueba: “El muro es la red, no los privilegios. He alcanzado el límite de contención diseñado.” Esto destaca que el ataque estuvo confinado por el diseño de la red, no meramente por limitaciones en las credenciales.
Benny Lakunishok, CEO y cofundador de Zero Networks, explicó: “La IA hará que los atacantes sean más rápidos, persistentes y autónomos. Los equipos de seguridad no podrán competir simplemente con clics o pensamiento humano ante máquinas aceleradas a velocidad de máquina. La solución es construir entornos donde comprometer un sistema no facilite el acceso a otros.”
¿Qué es la microsegmentación y por qué es vital?
La segmentación de red no es nueva: desde los años 80 se vienen separando porciones de la red para controlar el tráfico y mejorar el rendimiento. En las décadas siguientes, con el auge de VLANs y enfoques más sofisticados, esta práctica evolucionó hacia el ámbito de la ciberseguridad, diseñando redes donde departamentos sensibles –como contabilidad o I+D– están aislados para limitar el daño.
La microsegmentación representa la siguiente generación de este concepto, centrada en separar el tráfico de workloads, aplicaciones y endpoints, negando todo por defecto salvo accesos estrictamente autorizados según identidades y políticas. Esta granularidad impide movimientos laterales, limitando que un atacante que comprometa una máquina pueda llegar a otras partes críticas de la infraestructura.
Detalles del experimento y su relevancia
El laboratorio de Zero Networks reprodujo una red empresarial actual, con servidores y dispositivos Windows, Linux y macOS, así como clusters de Kubernetes, bases de datos, directorios y servicios de DNS internos, entre otros.
El equipo desplegó a «Claude Code» en una estación de trabajo sin segmentar para control y otra en un entorno microsegmentado con controles de identidad estrictos. A pesar de las diversas técnicas de intrusión y escalada emprendidas, el agente no logró superar las barreras de segmentación ni avanzar hacia otros recursos sensibles.
Es importante destacar que esta prueba se realizó en un entorno controlado, con configuraciones endurecidas previamente para eliminar errores o vulnerabilidades conocidas. Por ello, los resultados son esperanzadores pero aún insuficientes para garantizar que redes en producción, llenas de errores o configuraciones inconsistentes, puedan responder igual ante amenazas reales a base de IA.
Lecciones y desafíos para el futuro
La prueba evidencia el potencial de la microsegmentación como primera línea defensiva ante ataques cada vez más automáticos y sofisticados. Sin embargo, los investigadores advierten que este modelo de ataque actuó bajo unas condiciones de contención definidas: el agente paró al agotarse las rutas de ataque, algo que un atacante real no haría, que continuaría buscando cualquier vector alternativo para avanzar.
Además, el informe menciona que otras capas de defensa, como Microsoft Defender, bloquearon herramientas usadas para robar credenciales, demostrando la importancia de combinar controles preventivos con principios de diseño de red rígidos.
Zero Networks ha puesto su metodología a disposición de la comunidad para que otras organizaciones analicen y repliquen sus pruebas, aunque la demanda del sector es que se permita a investigadores independientes ejecutar estos tests en entornos menos controlados para evaluar su efectividad en escenarios reales.
En definitiva, esta experiencia aporta una visión práctica sobre cómo la arquitectura de red puede ser una barrera eficaz frente a ataques impulsados por IA, siempre que se combine con una gestión rigurosa y una defensa en profundidad que incluya varios controles técnicos.
Perspectiva según expertos
La guía del mercado 2025 de Gartner sobre Microsegmentación para la Seguridad de Redes recomienda a los responsables de seguridad implementar arquitecturas que restrinjan el movimiento lateral del malware, tanto en redes locales como en entornos cloud públicos y privados. Este estudio de Zero Networks reafirma la validez de esta estrategia ante nuevos tipos de amenazas emergentes.
De cara al futuro, se considera prioritario que la comunidad de ciberseguridad continúe evaluando la colaboración entre microsegmentación, controles compensatorios y detección avanzada para construir defensas resilientes frente a adversarios basados en IA, capaces de adaptarse y automatizar sus movimientos.