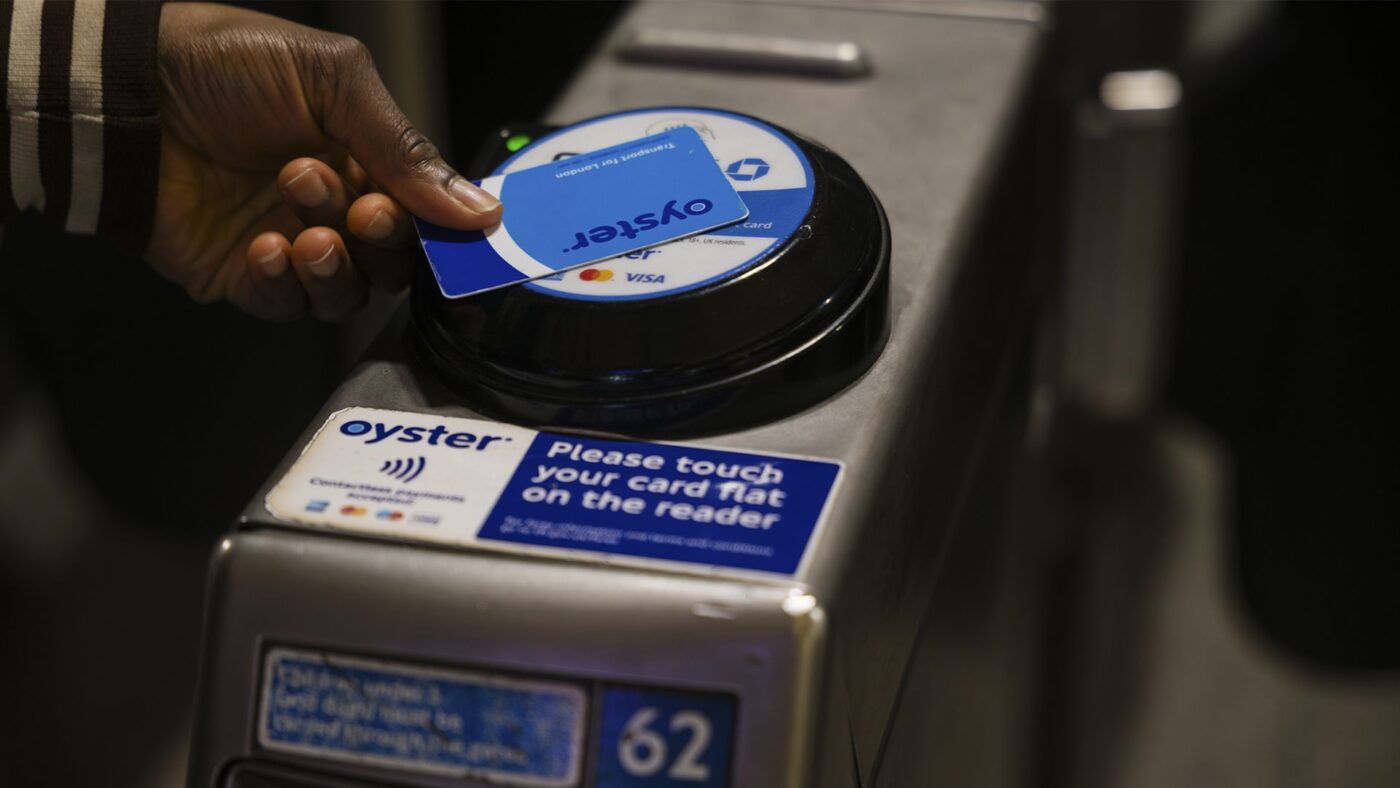

Transport for London (TfL) ha confirmado la exposición de información de más de 260.000 usuarios de la tarjeta Oyster photocard tras un ataque cibernético. Entre los datos comprometidos se encuentran nombres completos, direcciones residenciales, números de teléfono, fechas de nacimiento, direcciones de correo electrónico e incluso respuestas a preguntas de seguridad.
Ante la detección de actividad sospechosa, TfL decidió desconectar inmediatamente el sistema de tarjetas para investigar el incidente. La organización ha notificado a los clientes afectados y ha informado a las autoridades pertinentes, incluyendo a la Oficina del Comisionado de Información (ICO) del Reino Unido.
Desde TfL aseguran que en esta brecha no se han expuesto datos vinculados a pagos o información bancaria. Además, contraseñas y fotografías de los usuarios se mantienen a salvo y sin compromiso. 
Este incidente supone el segundo gran fallo de seguridad en TfL en poco más de dos años. En septiembre de 2024, un ataque similar accedió a una base de datos que afectó hasta a 10 millones de usuarios, lo que supuso una importante crisis para el operador de transporte londinense.
Usuarios en riesgo de ataques de ingeniería social
Shashi Verma, director de estrategia tecnológica y gestión de ingresos de TfL, declaró a ITPro que la entidad reaccionó rápidamente tras detectar el problema. Verma explicó que el 16 de noviembre de 2026 comenzaron a recibirse correos electrónicos fraudulentos dirigidos a usuarios de Oyster photocard, solicitándoles crear una cuenta nueva a pesar de contar ya con una activa.
«De inmediato desconectamos la web de Oyster photocard mientras se llevaba a cabo la investigación. La protección de los datos personales es nuestra prioridad y lamentamos profundamente el impacto en los clientes afectados por este incidente», añadió Verma.
Entre los perjudicados se encuentran también titulares del Zip Oyster card, un tipo de tarjeta dirigido a niños, estudiantes, veteranos y mayores de 60 años. Según la evaluación preliminar de TfL, no se habría comprometido ningún dato personal de niños usuarios del Zip Oyster card.
El director aseguró que la rápida detección y respuesta ha limitado significativamente el número de personas afectadas.
Desde la consultora Acumen Cyber, Nathan Davies-Webb señaló que los datos filtrados podrían facilitar fraudes de identidad, especialmente por la inclusión de preguntas y respuestas de seguridad.
“La verdadera preocupación radica en que gran parte de estas preguntas de seguridad siguen un patrón común en múltiples organizaciones, lo que facilita a los atacantes explotar esta información para acceder a otros servicios o lanzar ataques de ingeniería social más creíbles”, indicó Davies-Webb.
Los ataques de phishing suelen aumentar tras una filtración de datos, ya que los delincuentes utilizan la información para engañar a las víctimas en nuevos fraudes. Según Davies-Webb, las preguntas de seguridad permanecen útiles para los criminales porque suelen basarse en aspectos de la vida personal que difícilmente cambian, lo que podría dar lugar a estafas telefónicas que busquen ganar la confianza de la víctima compartiendo datos que aparentan ser confidenciales.
Brian Higgins, especialista en seguridad de Comparitech, coincidió en que la filtración afecta a colectivos vulnerables como personas mayores y jóvenes que dejan el sistema de protección infantil. Higgins destacó la necesidad de que TfL proporcione cuanto antes medidas y consejos para que estos usuarios puedan protegerse eficazmente tras el incidente.
“Aunque la Información del Comisionado no detectó negligencia en el anterior incidente, esto proporciona poco consuelo a las personas afectadas en esta ocasión. Es indispensable que TfL asuma su responsabilidad y actúe con la máxima diligencia para evitar futuras brechas”, manifestó Higgins.